Sviluppo di applicazioni di facile utilizzo, immediate per l'utente, supporto remoto eseguito direttamente dagli sviluppatori.
Processi di aggiornamento e miglioramento del software adeguato alle esigenze dell'utente per perfezionare l'immediatezza di utilizzo.
A richiesta si possono realizzare personalizzazioni per applicazioni specifiche one to one.
Il supporto tecnico è fornito direttamente dalla struttura di sviluppo.
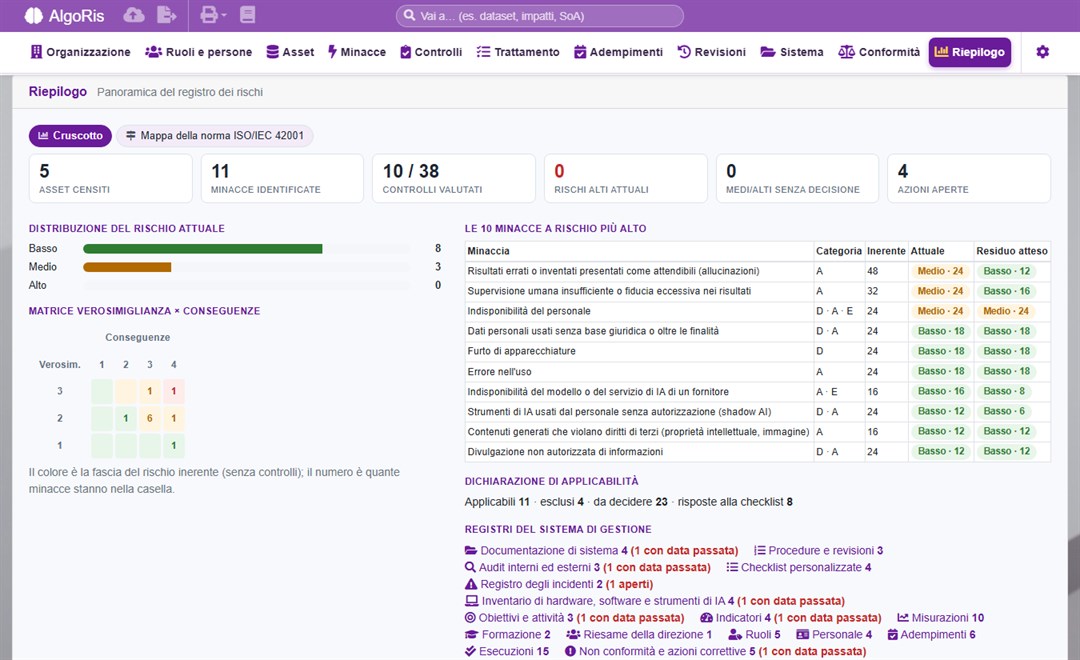
Il sistema di gestione per l'IA passo per passo: sistemi di IA e asset con i loro valori, fonti di rischio dell'IA, valutazioni d'impatto, i 38 controlli ISO/IEC 42001 e la Dichiarazione di Applicabilità con la checklist di verifica, piano di trattamento, checklist di audit, revisioni consolidate e rivalutazione, stampe per l'audit.
Organizzazioni inventate, con il registro dei rischi già compilato: si aprono con un clic e da quel momento sono un registro come gli altri, da guardare, modificare e stampare. Nella versione di prova il registro è uno solo: aprire un esempio prende il posto di quello che c'è.
Uno studio di progettazione di otto persone che usa un assistente di IA generativa e la trascrizione automatica dei sopralluoghi. È l'esempio da aprire per primo: ha una revisione già consolidata e i miglioramenti fatti dopo, da rivalutare.
Nel registro: 5 asset, 11 minacce e fonti di rischio dell'IA, controlli ISO/IEC 42001 valutati con la checklist, 6 trattamenti fra cui un rischio accettato, due valutazioni d'impatto, la revisione 1.0 e la rivalutazione.
Apri l'esempioUna struttura sanitaria privata che usa un software di supporto alla refertazione con IA (alto rischio per il Regolamento UE) e un assistente virtuale per le prenotazioni. Mostra i campi privacy degli asset e una Dichiarazione di Applicabilità con esclusioni motivate.
Nel registro: 4 asset con i dati privacy, 8 minacce, controlli inclusi ed esclusi con la giustificazione, trattamenti con accettazione del residuo, valutazione d'impatto di un sistema ad alto rischio.
Apri l'esempioUn fornitore di gestionali in cloud che sviluppa la preselezione dei curricula (alto rischio) e la classificazione delle fatture. Criteri di valutazione più severi dei predefiniti; l'estensione ISO/IEC 27001 è accesa per il sistema integrato.
Nel registro: 4 asset, 8 minacce fra distorsioni dei dati e deriva dei modelli, controlli 42001 e 27001, soglie Medio 16 e Alto 32, un'azione scaduta da sollecitare.
Apri l'esempio
L'utilizzo dell'applicazione è scalabile, libero direttamente senza registrazione, con piano PRO in cloud condiviso per singolo utente registrato, azienda su server dedicato multiutente.
Per la versione libera l'archivio, legato all'ip del client dell'utilizzatore, rimane vivo sette giorni dall'ultimo utilizzo, poi viene definitivamente cancellato. L'utilizzatore ha la facoltà di esportare i dati inseriti per poi riutilizzarli in altre sessioni.
I risultati vanno sempre verificati. AlgoRis è uno strumento di supporto: non sostituisce il giudizio di chi valuta i rischi e gli impatti dei sistemi di IA né quello dell'organismo di certificazione, e non solleva chi lo adopera dalla responsabilità sui dati inseriti e sui documenti che ne derivano. Prima di approvare o presentare un documento prodotto con AlgoRis (registro dei rischi, valutazione d'impatto, SoA, piano di trattamento), controllarne i contenuti.
DATA-SET sas non risponde di valutazioni errate, malfunzionamenti informatici, indisponibilità del servizio, perdita di dati, né di danni diretti o indiretti derivanti dall'uso del programma.
Nella versione di prova i dati non sono protetti né garantiti: non inserire dati reali o riservati. Il registro è legato all'indirizzo IP pubblico da cui si arriva: chi esce dallo stesso indirizzo vede lo stesso registro, e se l'indirizzo cambia il registro non è più raggiungibile. Un registro che nessuno usa per sette giorni viene cancellato. Per conservarlo, scaricarlo con "Esporta il registro in XML". Gli archivi delle versioni registrate stanno invece in un'area riservata, non raggiungibile dal web.